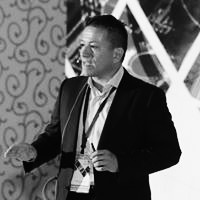
Francisco Sanz
Director de TSS AI Security Academy
AI Red Team, auditoría y metodología ofensiva: evaluar el impacto de un sistema comprometido.
Webinar oficial de presentación de TSS AI Security Academy: el programa que enseña a proteger sistemas de IA reales —prompts, APIs, RAG, agentes y MCP— con metodología de auditoría, no con trucos sueltos.
Déjanos tus datos y te enviamos el acceso al webinar unos días antes del evento.
El equipo de TSS Ciberseguridad que imparte la academia.
Director de TSS AI Security Academy
AI Red Team, auditoría y metodología ofensiva: evaluar el impacto de un sistema comprometido.
AI Red Team
Explotación y desarrollo de laboratorios: reproducir el ataque, entender qué ocurre y obtener evidencias.
Agents, MCP, arquitectura y defensa
El riesgo cambia cuando la IA deja de generar texto y empieza a ejecutar acciones.
IA aplicada a empresa
Estrategia, comunicación y comunidad: traduce la seguridad de IA a necesidades reales de empresa.
Las empresas ya conectan modelos de IA con documentación interna, APIs, bases de datos y herramientas. En el momento en que una IA deja de limitarse a responder y empieza a acceder a otros sistemas, la superficie de ataque cambia — y la ciberseguridad tradicional no la cubre.
Arquitectura del sistema
Los datos que fluyen entre cada capa son el nuevo campo de batalla.
Manipulación del modelo mediante entradas maliciosas.
Elusión de guardrails y restricciones del modelo.
Fuga de datos e información sensible a través del sistema.
Uso indebido de APIs y endpoints expuestos.
Abuso de herramientas y capacidades de los agentes.
Datos sensibles que se filtran desde el contexto RAG.
Un recorrido progresivo, de los fundamentos a la defensa. Cuatro niveles, empezando gratis.
Fundamentos, modelos, APIs, embeddings, RAG y superficie de ataque. Tu punto de partida, sin coste.
Prompt Injection, jailbreaks, extracción de system prompts, ataques contra RAG, data leakage y evasiones.
Agentes, tool calling, MCP, APIs, permisos, filesystem, bases de datos y abuso de herramientas.
Logging, detección, guardrails, IAM, sandboxing, hardening y respuesta ante incidentes.
No queremos enseñarte una colección de jailbreaks. Queremos que trabajes como un profesional de seguridad de IA.
No teoría aislada: un método que puedes aplicar a un sistema de IA desde el primer día.
Modelos locales y APIs en entornos reproducibles, con evidencias y casos reales.
Conoce el ataque para construir defensas sólidas. Red Team y Blue Team de la mano.
Contenido vivo, alineado con lo que está apareciendo ahora mismo en sistemas de IA.
Gratis, sin compromiso y con valor desde el minuto uno.
Fundamentos, APIs, RAG y superficie de ataque. Empiezas por el Nivel 1 sin pagar nada.
Si te apuntas, te hacemos llegar la grabación aunque no puedas verlo en directo.
Entra en la comunidad de AI Security y accede antes a plazas de los niveles superiores.
Pensado para profesionales que ya viven la ciberseguridad y quieren dominar la seguridad de la IA.
Amplía tu arsenal ofensivo a los sistemas de IA.
Suma la auditoría de IA a tu metodología.
Detecta y defiende frente a las amenazas en IA.
Construye sistemas de IA seguros desde el diseño.
Entiende el riesgo de la IA y lidera su gobierno.
Da el salto hacia un nicho con alta demanda y poca oferta.
Sí. Es gratuito y sin compromiso. Además, el Nivel I de la academia también será gratis.
Está pensado para profesionales que ya se dedican a la ciberseguridad y quieren especializarse en seguridad de IA. No necesitas ser experto en machine learning.
Al inscribirte, guardamos tus datos y unos días antes del evento te enviaremos el enlace de acceso a tu correo. No necesitas hacer nada más.
No pasa nada: los inscritos recibirán la grabación para verla cuando quieran.
Sábado 21 de noviembre a las 11:00 (hora peninsular). Online.
El 21 de noviembre te contamos cómo atacar, auditar y defender sistemas de IA reales. Reserva tu plaza: es gratis y las plazas del directo son limitadas.
¿Dudas antes de apuntarte? Escríbenos a reservas@tssciberseguridad.com.